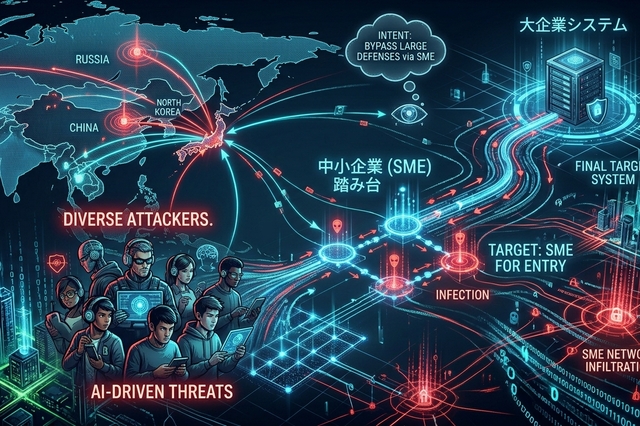

生成AIの進化・普及と高度なツールの一般化により、サイバー攻撃はもはや一部の大企業の個別問題ではなく、社会的かつ日常的な脅威となった。かつて日本を守っていた「言語の壁」が崩れ、中小企業が大手企業への侵入経路として狙われる今、企業に求められるのは「完全防御」ではなく「侵入を前提とした被害の極小化」である。
しかし、既存の取引先から送られてくる日常業務メールを装った攻撃に対しては、大企業の従業員が見破ることがきわめて難しい。仮に中小企業のメールサーバーが侵入を受け、大企業との過去のやり取りを盗み見られた場合、攻撃者は文面・文脈ともに完璧に自然な「偽の取引メール」を再現できてしまう(既に英米圏ではこうした事態が起きている)。大企業の担当者がそのメールに添付されたファイルやURLを疑わずにクリックした瞬間、内部システムはマルウェアに感染する。
恐ろしいことに、こうした最新のマルウェアは感染直後に騒ぎを起こさない。警戒されないようシステム内を潜伏移動し、大企業のネットワーク全容を内側から密かに把握したうえで、最も価値の高いデータが保管されている中核システムに「バックドア(裏口)」を作成・隠蔽する。そして、被害企業にとって最も破滅的なタイミングが訪れるまで、ひっそりと息を潜めて待機するのである。
② 「侵入前提」の被害極小化(インシデント・レスポンス)への転換
第二に、サイバー攻撃の発生自体が完全に日常化・常態化することにより、企業側に「完全防御は不可能である」という前提に立った思想転換が浸透していく未来である。すなわち、「侵入されることを前提とし、いかに被害を最小限にとどめるか」という観点へのパラダイムシフトである。
具体的には、企業が保有するデータ量そのものを必要最小限に圧縮することが最も現実的な第一選択肢となる。過去にサービスを退会した元会員のデータが漏洩して社会的な批判を浴びた事例が散見されるように、「いつか何かに使えるかもしれない」という曖昧な理由で保管し続けている不要データは早急に破棄するのが賢明である。
また、重要データの保管形態を見直すことも欠かせない。すべての情報を単一のデータベースに集中させるのではなく、要素ごとに分散して格納し、業務上必要な時のみ照合するシステム構造へ変更すれば、仮に一部が漏洩したとしても大した意味をなさないため被害を極小化できる。さらに、極めて重要なデータでありながら特定の時期にしか使用しないものについては、ネットワークから完全に遮断された「オフライン環境」で保管することが合理的である。
4. 経営者に求められる意識改革と具体的な現実解
大手企業では既にこうした「侵入前提の設計」や「データの分散・オフライン化」への取り組みが始まっているが、中堅・中小企業の対応は依然として鈍いと言わざるを得ない。
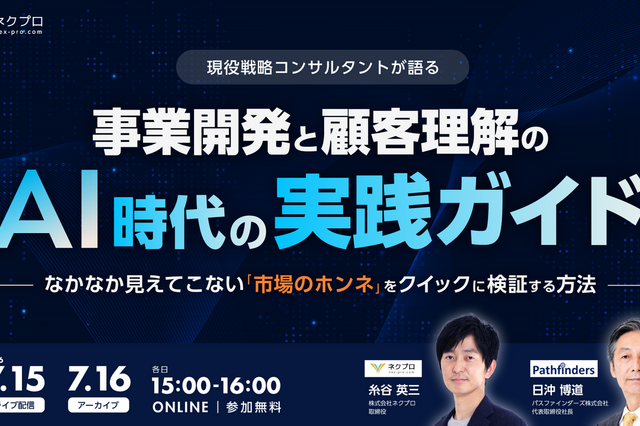
| 開催日: | 2026年07月15日(水) |
|---|---|
| 提供会社: | パスファインダーズ株式会社 |
| 対象: | 企業経営者、事業企画責任者、マーケティング責任者 |
| 場所: | オンライン配信(ネクプロ プラットフォーム) |
| 参加費用: | 無料 |
社会インフラ・制度
2025.02.19
2025.03.26
2025.07.24
2025.08.28
2025.10.09
2026.03.31
2026.07.08
2026.09.23
2026.10.22
パスファインダーズ株式会社 代表取締役 社長
「世界的戦略ファームのノウハウ」×「事業会社での事業開発実務」×「身銭での投資・起業経験」。 足掛け39年にわたりプライム上場企業を中心に約300プロジェクトを主導。 ✅パスファインダーズ社は大企業・中堅企業向けの事業開発・事業戦略策定にフォーカスした戦略コンサルティング会社。AIとデータサイエンス技術によるDX化を支援する「ADXサービス」を展開中。https://www.pathfinders.co.jp/ ✅第二創業期の中小企業経営者向けの「個別指導型」経営塾『羅針盤倶楽部』を主宰。https://www.pathfinders.co.jp/rashimban/
 フォローして日沖 博道の新着記事を受け取る